
加密货币的加密算法有哪些
加密货币所使用的加密算法主要分为哈希算法、椭圆曲线数字签名算法两大类,隐私赛道币种还会配套零知识证明相关密码学方案,不同币种会根据定位组合选用对应的算法,其中哈希算法多用于共识挖矿与数据校验,签名算法负责钱包密钥生成与交易身份认证。很多新手容易混淆挖矿算法和底层签名算法,实际上绝大多数公链的签名体系趋于统一,差异主要体现在PoW共识所采用的哈希函数上,也是区分各类挖矿币种最直观的标志。
在哈希算法范畴内,SHA-256是最早普及的算法,比特币依托该算法完成区块哈希运算与工作量证明,具备极强的安全性,缺点是极易被专业矿机优化。Scrypt作为改良方案被莱特币采用,运算过程需要占用大量内存,早期用来抵御ASIC矿机,不过专用矿机后续同样出现。以太坊pow阶段使用Ethash,依靠大型DAG数据集实现内存硬性需求;门罗币采用RandomX,依靠随机代码执行进一步提升挖矿门槛。除此之外,Equihash、Blake2b、X11等算法也大量应用在各类竞争币之中,不同算法直接决定挖矿设备、算力产出与挖矿成本。
椭圆曲线签名算法是所有加密货币账户体系的根基,主流币种普遍采用secp256k1曲线下的ECDSA算法,比特币、以太坊、多条公链均依靠这套算法生成私钥、公钥与钱包地址,用户转账签名、全网交易验证都建立在此基础上。随着技术迭代,Schnorr签名逐步落地,能够实现多签聚合,提升隐私性与网络吞吐量;部分公链选用Ed25519曲线算法,签名速度更快,适合高性能公链。这类签名算法不会随挖矿机制转变而淘汰,即便币种切换为PoS共识,账户签名体系依旧长期沿用。
隐私类加密货币还拓展了更多特殊加密方案,Zcash使用zk-SNARKs零知识证明,能够在不暴露交易地址、金额的前提下完成转账验证;另外还有zk-STARKs方案,无需可信初始化设置,被多条新兴公链采用。需要区分的是,零知识证明属于上层隐私协议,并非基础加密算法,一般作为配套组件叠加在底层密码体系之上。投资者在参与币种挖矿、项目调研时,可以通过底层算法判断项目设计思路,ASIC友好型算法容易出现算力高度集中,内存密集型算法更利于早期去中心化分发。
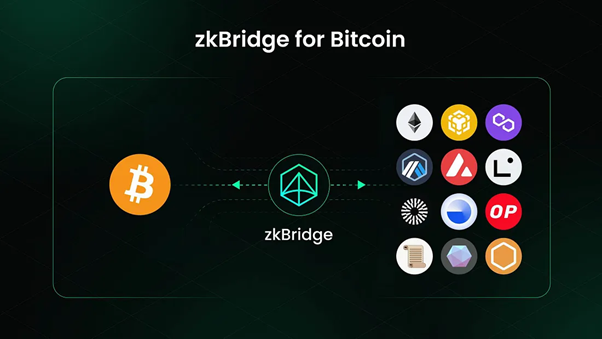
随着密码学研究推进,抗量子加密算法慢慢进入行业视野,现有椭圆曲线算法未来存在量子计算破解风险,不少项目已经开始研究后量子签名方案进行迭代升级。普通用户不需要深究复杂数学原理,但要理清算法对应的风险:老旧算法长期未维护可能存在安全隐患,频繁更换底层加密体系的项目也暗藏不确定性,看懂加密算法的选型逻辑,能够辅助辨别项目技术成熟度。


-
以太坊如何发行代币
以太坊发行代币的核心方式是依托ERC标准化智能合约编写、编译并部署上链,主流以ERC20同
-
门罗币挖完了吗
门罗币并未挖完,其主发行阶段已于2022年5月结束,但此后进入永久的“尾部发行”阶段,挖矿
-
fil币做什么的
FIL币是Filecoin网络的原生代币,核心是为去中心化存储网络提供支付、抵押与激励,让
-
币圈合约是什么怎么操作
币圈合约是依托加密货币现货价格涨跌结算盈亏、依靠保证金与杠杆实现双向交易的衍生品品类,实操